从三千五百行代码开始审查
第 2 讲先给出一个情境:Agent 交付了 3,500 行代码,编译成功,演示正常,生成的测试也全部通过。这样的结果能否直接发布?我们目前只知道它能够运行,还不知道测试是否检查了需求,也不知道 3,500 行差异中有没有越界修改。因此,本讲先讨论怎样把验证放进开发过程,下一讲再具体介绍测试方法。
一个智能体包含模型、工具和上下文窗口。模型生成文本与代码,工具让它实际读取、修改和执行,上下文则提供当前判断的依据。同样的提示与仓库,也可能产生不同实现,因此一次成功生成并不能证明提示本身可靠。
项目规则文件只是上下文的一部分。课件以禁止操作生产环境为例,说明必须成立的规则应由模型之外的权限、Hook 或其他程序约束。写入 AGENTS.md 并不等于已经建立了访问控制。
课件把直接“提需求—接受—发布”与受监督的循环作了对比。后者在每次生成后运行和观察结果,再决定纠正还是接受。由于生成具有非确定性,这个判断不能省掉:同一仓库中的旋转功能,一次可能生成矩阵转置,另一次可能生成查找表。两个版本都需要分别验证。
规则怎样真正生效,也要看执行工具的程序。课件用 Claude Code 的 PreToolUse Hook 举例:在 Shell 调用之前运行检查脚本,由程序拒绝不允许的操作。它说明了模型外约束的思路;具体 Hook 能覆盖哪些工具、其他访问路径是否仍开放,需要结合运行环境检查,不能把示意脚本当成完整隔离方案。
上下文需要整理,也需要外部记忆
上下文窗口有限,完整仓库、组织历史和上周的设计理由不会自动全部进入其中。长会话还会积累废弃方案、纠正记录和无关日志,使当前任务与旧要求混在一起。
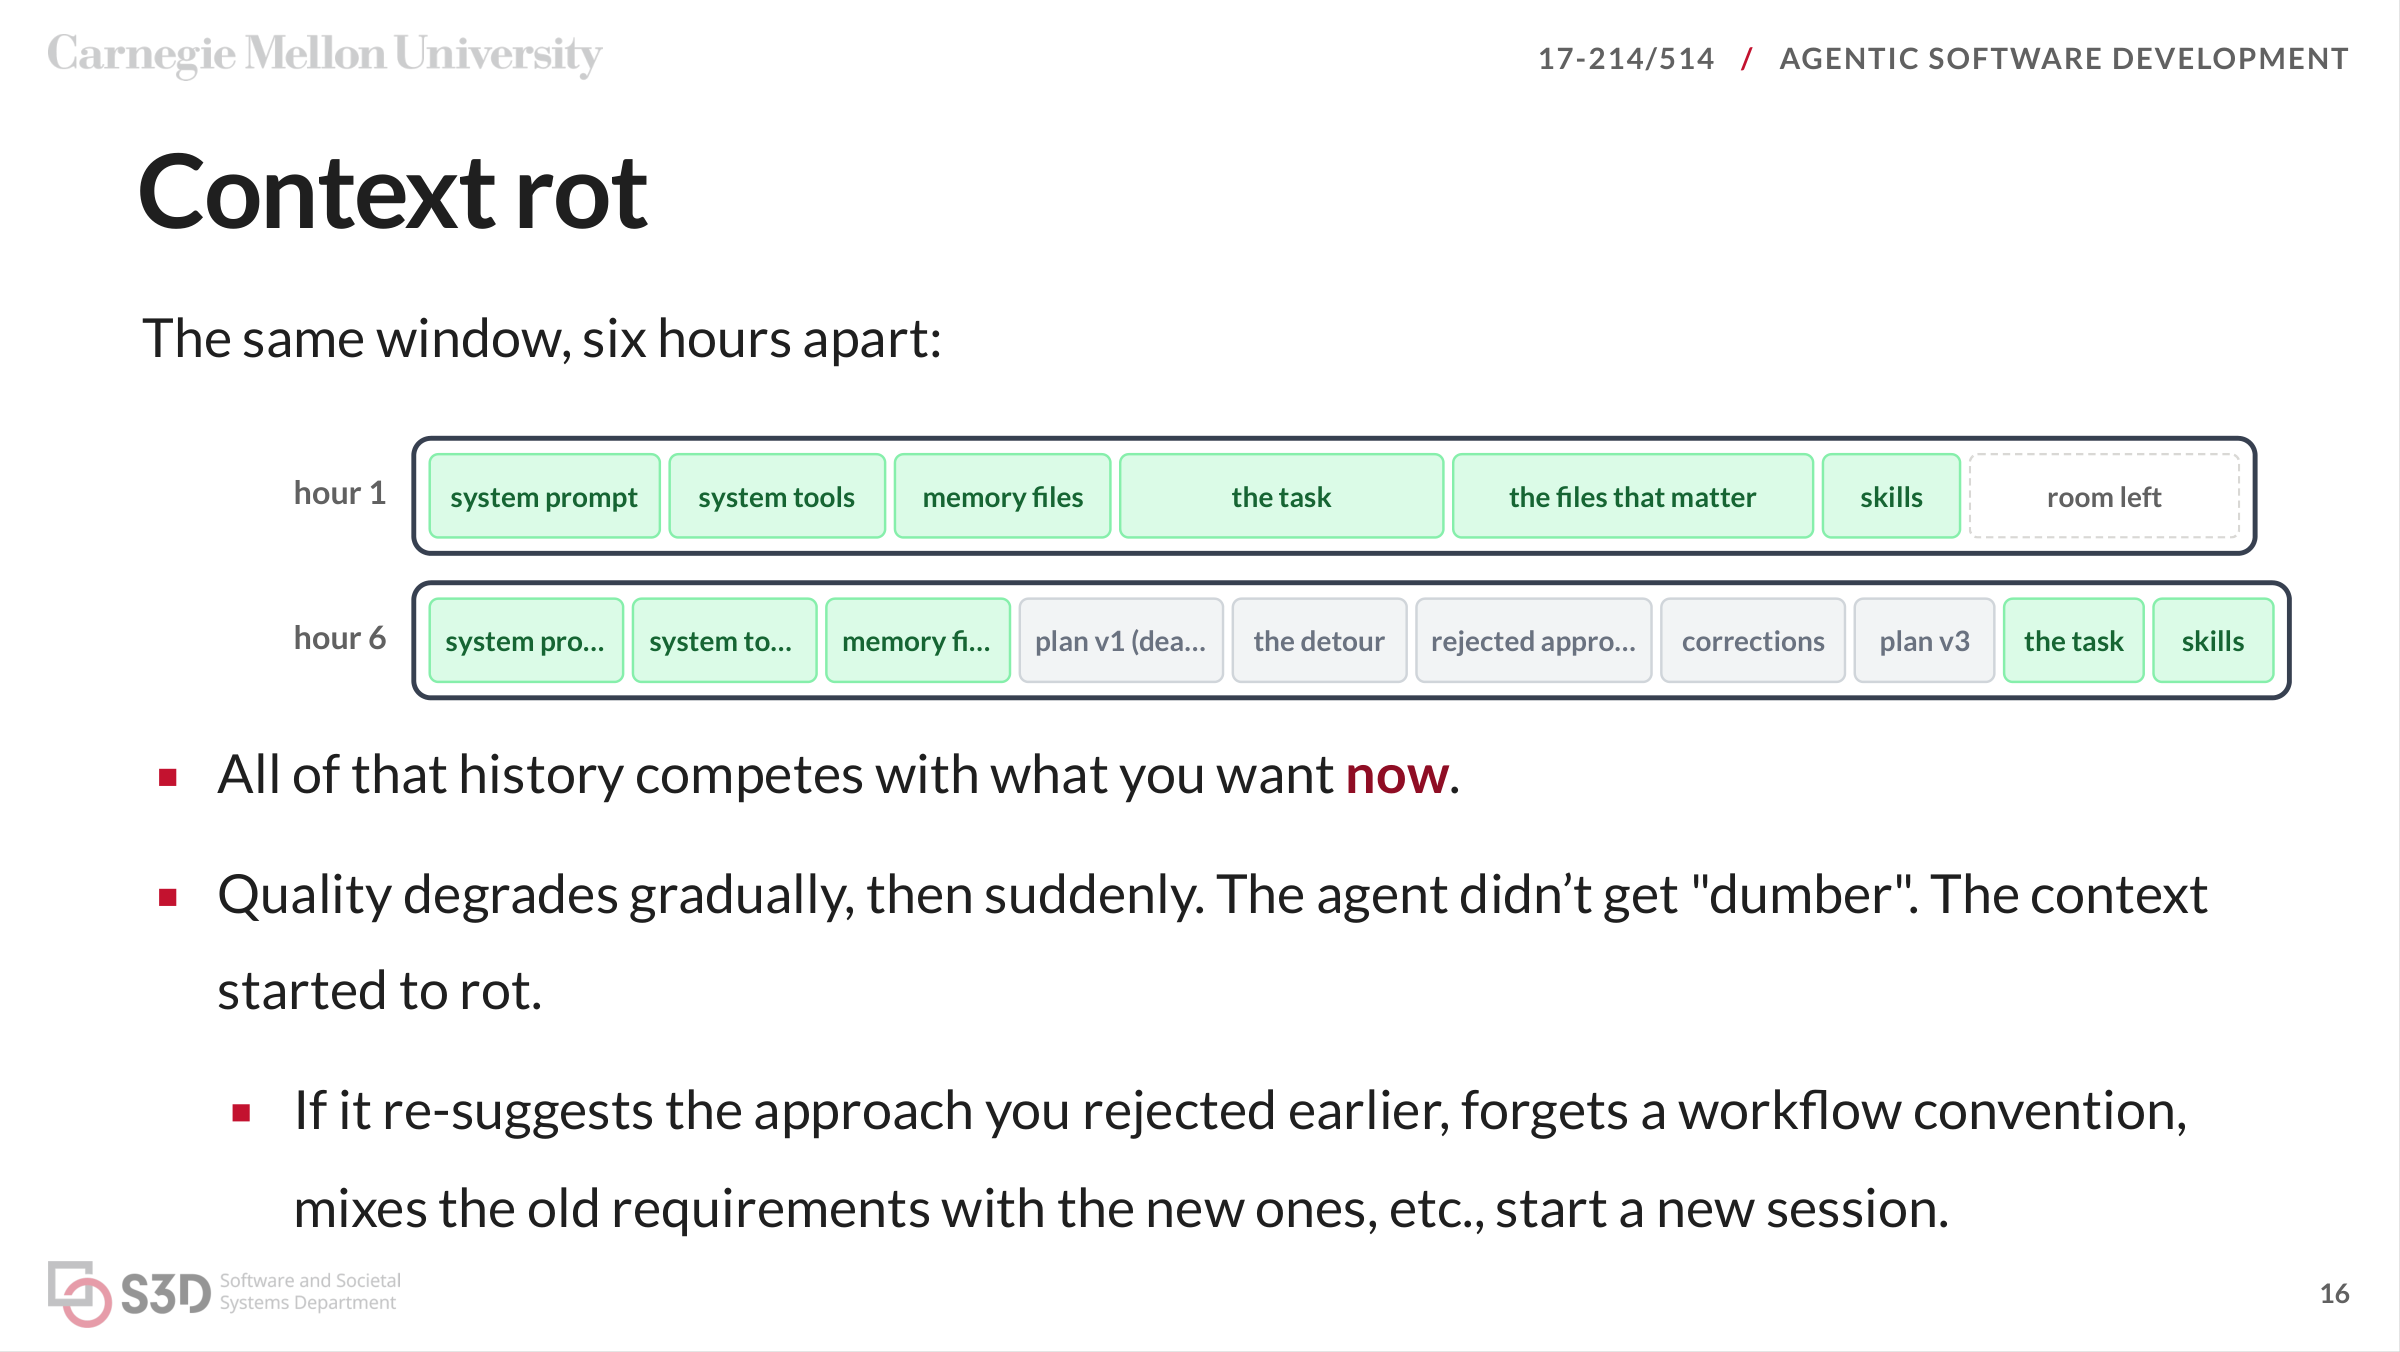
当 Agent 反复提出已否决方案、混用新旧需求时,可以结束当前会话,将必要状态写入交接文档,再从新上下文开始。需要保留的是规格、方案、已完成事项和验证结果,完整聊天记录不一定适合作为下一次任务的输入。
这也为“一个会话完成一个范围明确的任务”提供了理由:重要信息在文件中,会话就可以被替换;如果关闭会话就丢失设计依据,说明依据还没有保存到合适的位置。
用操作控制会话
课件按“控制循环”和“提供上下文”整理了 Claude Code 当时的常用操作:
| 目的 | 课件中的操作 |
|---|---|
| 中断当前动作,重新说明要求 | Esc |
| 在修改前讨论计划 | Shift+Tab 切换计划模式 |
| 为下个任务开始新会话 | /clear |
| 压缩当前会话 | /compact |
| 回到先前代码与对话状态 | /rewind |
| 指定相关文件与额外目录 | @path/file、/add-dir <path> |
| 保存项目约定与任务流程 | CLAUDE.md、自定义 Skill |
| 继续已有会话 | claude --resume |
这里记录的是原课介绍的操作,不代表所有版本都保持相同快捷键。我们需要掌握的关系是:当前会话可以中断或替换,重要约定保存在文件中,执行任务时只带入相关材料。对于“把预约功能弄好”这样的要求,即使提供很长的上下文,也无法替代输入、输出、边界条件与完成标准。
先设计,再拆解俄罗斯方块
沿着上一讲的游戏例子,课件先划分状态与规则、输入、渲染和计分。棋盘及下落方块构成状态;旋转、碰撞和消行是状态上的规则;键盘输入转成动作;渲染读取状态,不应暗中决定游戏规则。
有了边界以后,再把旋转等能力交给 Agent。一个合适的任务需要放得进上下文,能够快速验证,差异足够小,并且失败后容易恢复。
“实现旋转”仍然不够具体。课件给出的完成标准包括:不修改传入棋盘、通过形状与旋转状态的表格测试、覆盖靠墙旋转,并限制允许修改的文件。检查应在生成实现以前确定,避免测试事后迎合代码。
这里还需要确定任务顺序。先实现可运行的状态与规则,再连接输入、渲染与计分,后面的工作才能建立在已经检查的部分上。旋转任务的完成标准可以具体到“四种形状分别检查四个旋转状态,覆盖靠墙旋转,且差异只涉及 rotation.ts”。如果检查一个生成结果的成本已经接近自己完成它,往往说明当前任务仍然太大。
原型也可能暴露新的设计要求。课件用改变俄罗斯方块重力方向后的异常说明:游戏规模小,并不意味着内部没有设计选择。规则藏在渲染或输入代码中时,一个看似局部的新需求也会牵动多个部分。
每一步验证,再建立检查点
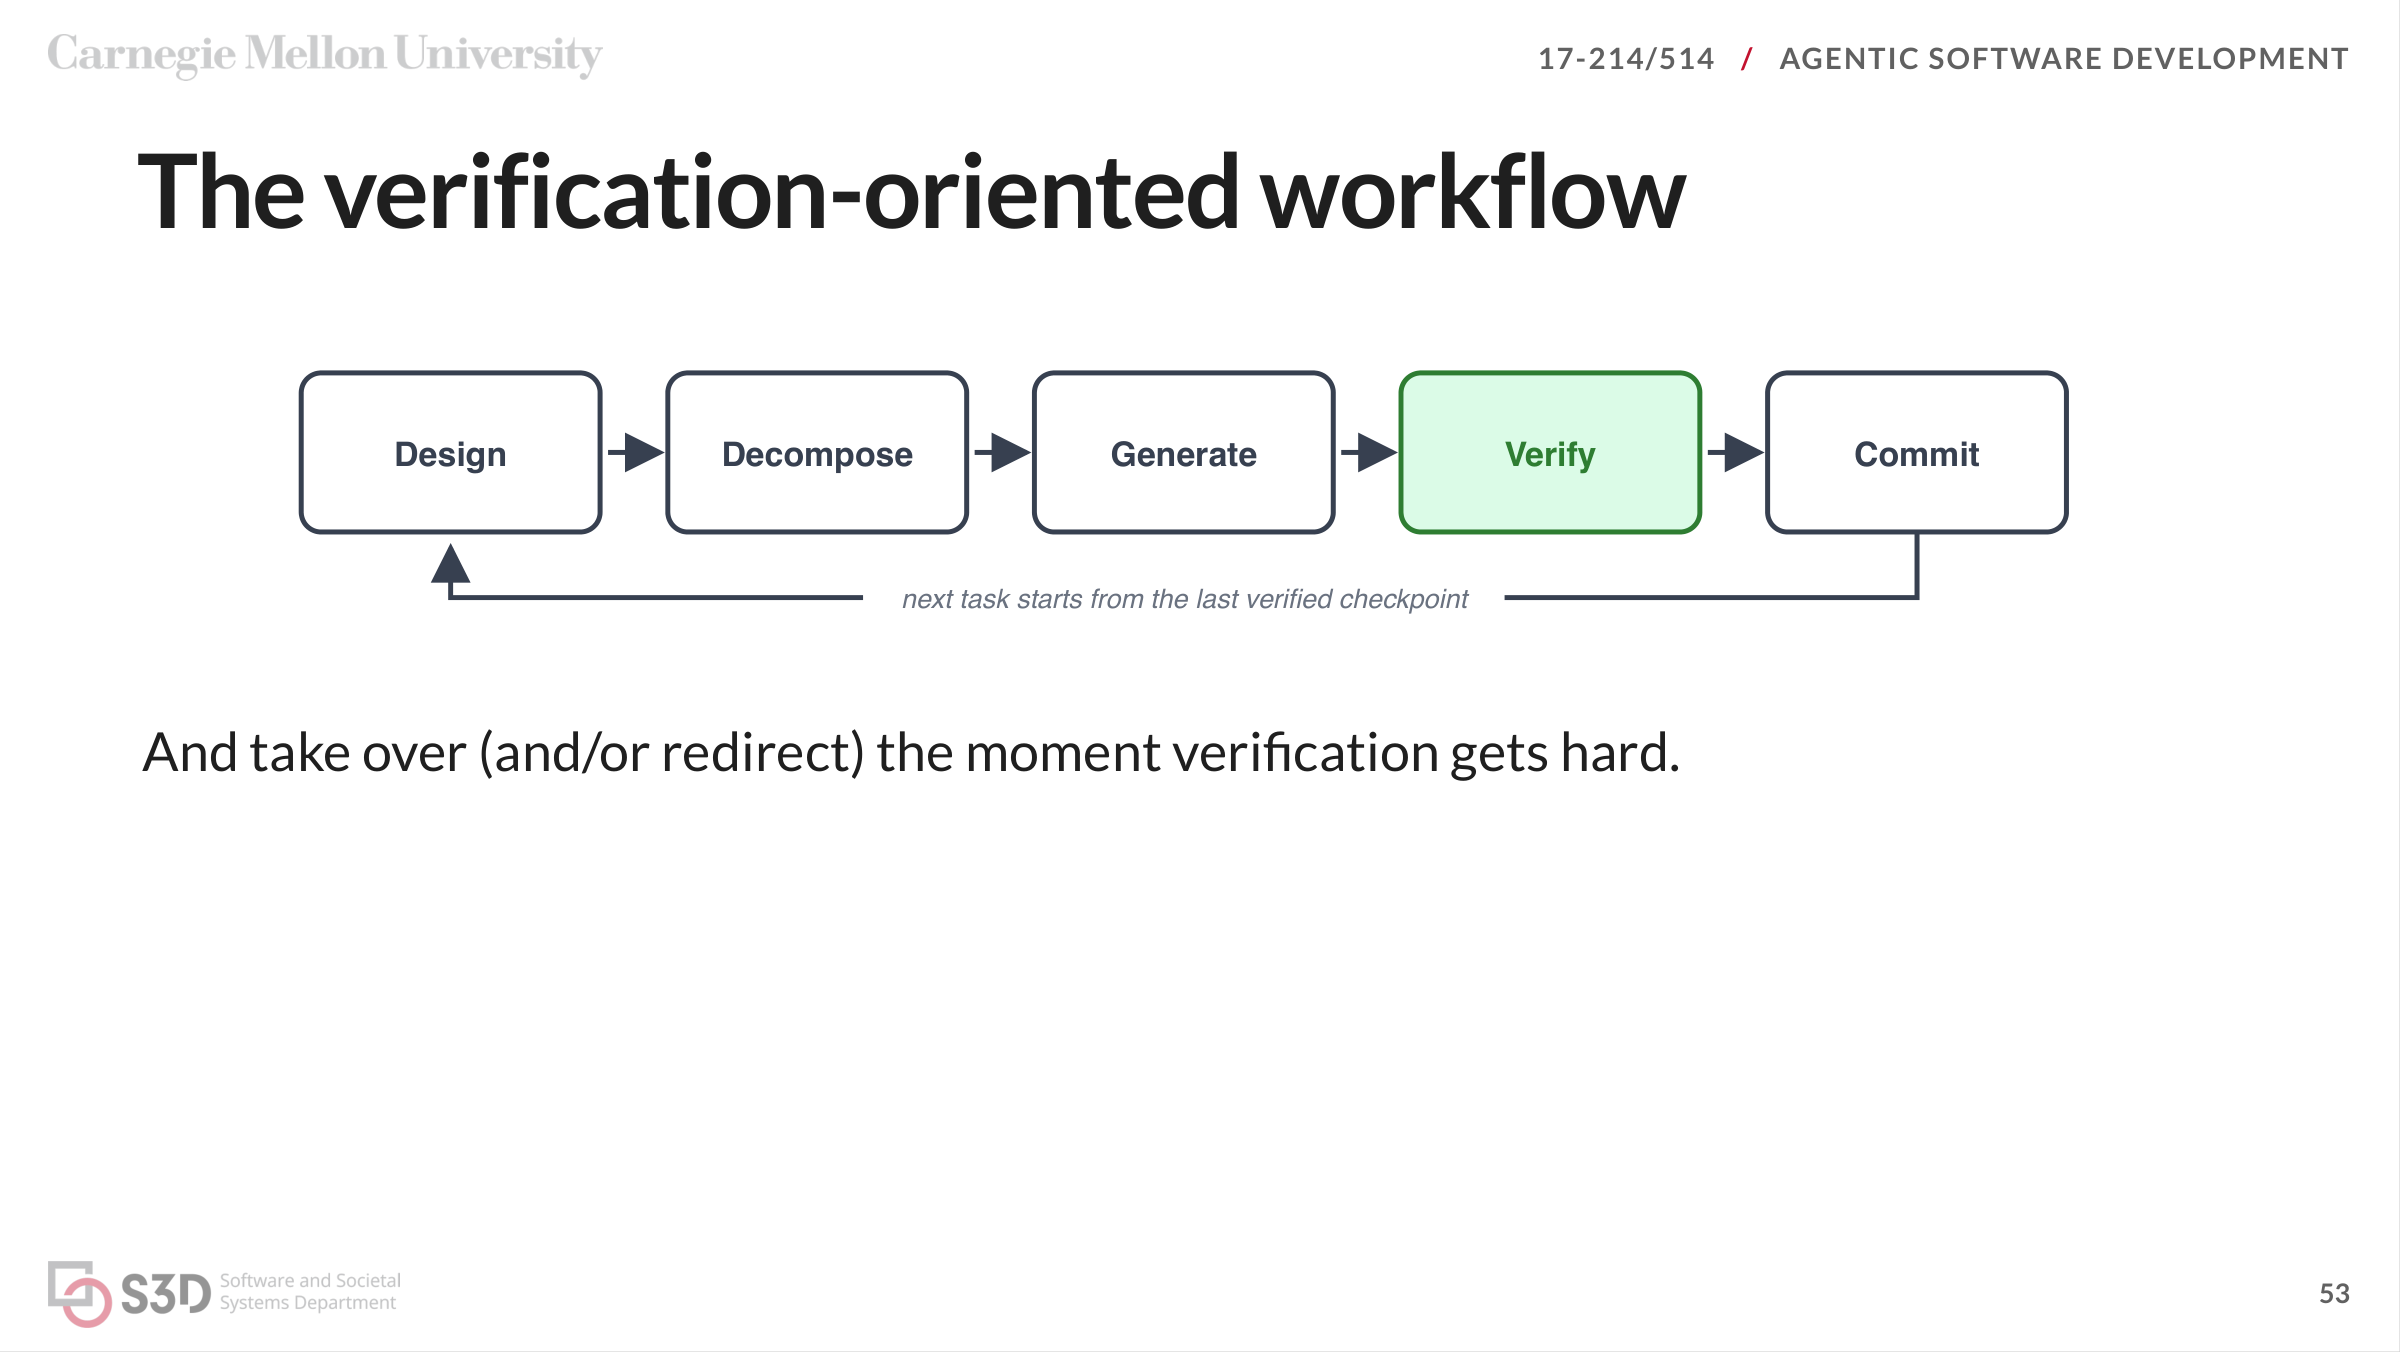
验证包括运行行为、执行测试、阅读实现和检查完整 diff。四者能够发现不同问题:演示检查可见行为,测试固定具体约定,代码阅读检查结构,diff 则能发现任务之外的改动。
每个经过验证的步骤形成一次有意义的提交。例如“棋盘模型与不变量测试”“旋转规则与边界测试”,比连续的 wip 更容易恢复和评审。提交本身也需要审查,不能把尚未验证的结果当成可靠检查点。
识别失控并收回控制
请求一个局部修复,却出现大量文件修改、新依赖、测试删除或越界编辑,都是需要调查的迹象。课件用“修复左墙附近旋转”的回复说明,流畅的解释可能掩盖输入处理、状态模型和断言被一并修改的事实。
继续在未经验证的补丁上叠加补丁,会形成修复循环。此时可以回到已知正常的检查点,重新缩小任务并补充验证方法。课件展示了重置和会话回退工具;实际项目回退前,应先保存需要保留的未提交工作,避免丢失其他修改。
“接管”不一定意味着亲自输入全部代码。中断执行、澄清方案、重新定义完成标准,再分步交给 Agent,同样是在收回控制。
我们还可以把本讲列举的失误与检查方法对应起来:
| 失误 | 阅读差异时检查什么 |
|---|---|
| 运行正常但结果错误 | 需求与断言是否一致,是否检查了边界输入 |
| 捕获并吞掉异常 | 失败是否仍能被调用者或运行记录观察 |
| 修改错误组件或重建已有能力 | 是否先定位现有实现与调用路径 |
| 错用外部 API、猜测凭证与模型 | 接口依据、配置来源和数据约束是否明确 |
| 重复逻辑或越过访问权限 | 是否扩大了原定修改范围与数据权限 |
在“修复左墙旋转”的课堂练习中,可以先打开测试差异,查看被弱化的断言,再对照 input.ts、board.ts 为什么一起改变。若这些修改已经偏离任务,应保留其他工作后回到可信检查点,用更小的范围重新开始。接管的时机,取决于错误影响、当前是否陷入循环,以及我们是否还能够验证它。
自主循环依赖什么
课程最后用 Ralph Wiggum 循环讨论极端情况:每轮启动一个新上下文,读取规格、计划和进度,完成一个小任务,再把状态写回文件。
这样的循环能够延续工作,依靠的是外部记忆和明确的停止条件。缺少可靠测试时,循环只会不断生成看起来合理的修改;拥有删除、部署或消费权限时,错误的影响还会扩大。因此,自主程度提高以后,验证和权限边界也需要同步加强。